Cyber Resilience Act: Software-Stückliste erstellen und Schwachstellen im Blick
Die Software erstellt die Stückliste Ihres Produkts aus Dateien, die es in Entwicklung und Fertigung ohnehin gibt, gleicht sie mit verfügbaren Informationen zu bekannten und aktiv ausgenutzten Schwachstellen ab, hält Ihre Bewertung je Lücke fest und bereitet die Meldung von Schwachstellen und Vorfällen mit Fristen vor.
- Heute ansehen
- Vorführung mit erfundenen Beispieldaten, 30 Minuten, kostenlos
- In der Vollversion
- Der Funktionsumfang der Vorführung mit Anmeldung, Benutzern und Rechten, Protokoll, Import und Export
- Mit Ihren Daten
- Ihre Daten, Regeln und Formate; die gemeinsame Datenhaltung ist bereits angebunden
- Nach Wunsch, zum Festpreis
- Weitere Quellen, Anbindung an die Entwicklung, Meldetexte und Nachweise
Beispielfall Schritt für Schritt · Alle Ausbaustufen · Vorführung anfragen
Typische Ausgangslage
- Ihre Produkte enthalten Software oder haben einen Netzwerkanschluss.
- Niemand weiß auf Anhieb, welche fremden Bausteine in welcher Version verbaut sind.
- Neue Schwachstellen werden täglich veröffentlicht.
- Die Meldefristen sind kurz: bei aktiv ausgenutzten Schwachstellen Frühwarnung binnen 24 Stunden und Meldung binnen 72 Stunden ab Kenntnis, Abschlussbericht spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist; bei schwerwiegenden Sicherheitsvorfällen 24 und 72 Stunden und ein Abschlussbericht binnen eines Monats nach der 72-Stunden-Meldung. Gemeldet wird über die einheitliche Meldeplattform der EU, gleichzeitig an das zuständige CSIRT und die ENISA.
Das zeigt die Vorführung heute
- Stückliste einer erfundenen Steuerung aus vier Dateien: package-lock.json der Bedienoberfläche, gradle.lockfile des Java-Dienstes, Paketliste des Ubuntu-Rechners und Excel-Liste der Zukaufteile; 18 Bausteine, Download als CycloneDX 1.6.
- Liest Abhängigkeitsdateien von JavaScript, Python, Java, .NET, Go, Rust, PHP, Ruby und C/C++ (Conan, vcpkg), Paketlisten von Debian, Ubuntu, Yocto, Buildroot, OpenWrt und Alpine, Komponentenlisten aus Excel oder CSV und fertige Stücklisten in CycloneDX und SPDX.
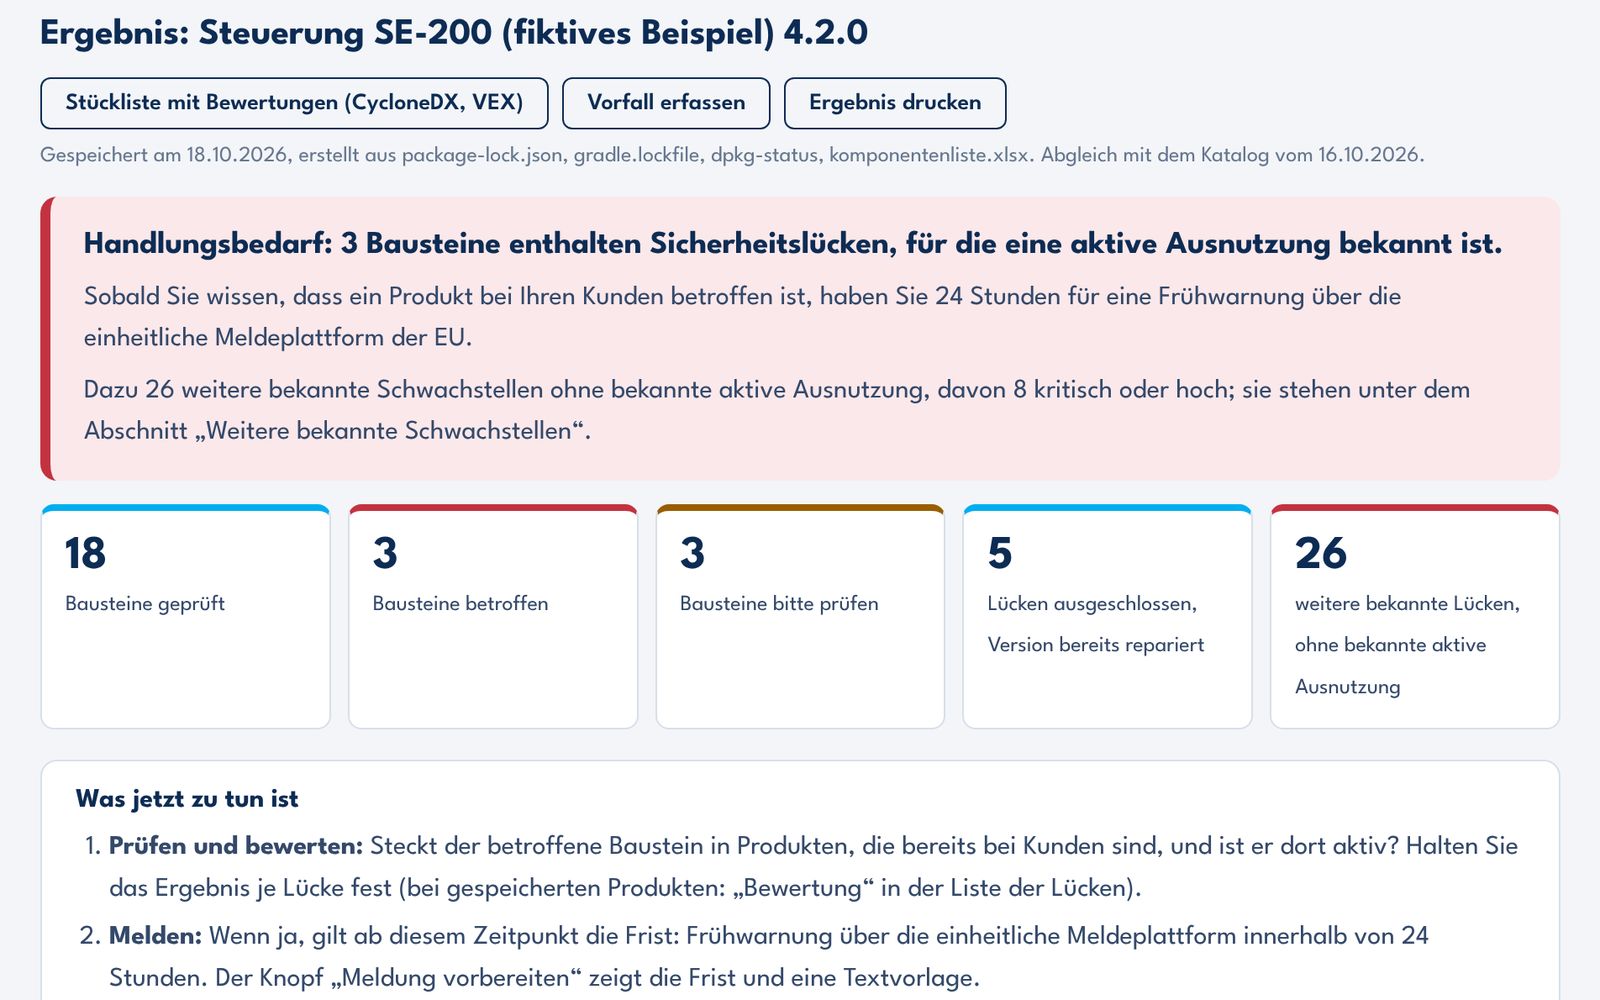
- Abgleich: drei Bausteine betroffen, drei bitte prüfen, mit Handlungsbedarf; bei Linux-Paketen „bitte prüfen“, weil Distributionen Korrekturen oft ohne neue Versionsnummer einspielen. Darunter getrennt die weiteren bekannten Schwachstellen ohne bekannte aktive Ausnutzung, etwa bei jackson-databind und lodash, mit Schweregrad und Version mit Korrektur.
- Bewertung je Lücke (VEX) mit Begründung und Download der Stückliste mit Bewertungen; gespeicherte Produkte werden bei jedem Öffnen neu abgeglichen, Neues ist markiert.
- Fristenuhr und Vorlagen für Frühwarnung, Meldung und Abschlussbericht einer aktiv ausgenutzten Schwachstelle; schwerwiegende Vorfälle mit eigenen Fristen und Vorlagen, auch für die Information der Nutzer.
- Alarm per E-Mail mit Empfängern und Stufe; verschickt wird im Kundenbetrieb nach jeder Aktualisierung des Katalogs.
- Dieses Modul arbeitet ohne KI: Erstellen und Abgleich folgen festen Regeln für Formate, Bausteine und Versionen.
So läuft es ab
Dateien
Abhängigkeitsdateien der Software, Paketliste des Geräts, Komponentenliste der Zukaufteile oder eine fertige Stückliste hineinziehen.
Stückliste
Die Software erkennt die Formate, fasst die Bausteine zusammen und erstellt die Stückliste im Standardformat CycloneDX.
Abgleich
Gegen aktiv ausgenutzte Schwachstellen und alle von GitHub geprüften Einträge der GitHub Advisory Database, mit Schweregrad und Version mit Korrektur; beide Kataloge werden zweimal täglich aktualisiert, gespeicherte Produkte bei jedem Öffnen neu abgeglichen und nach jeder Aktualisierung für den Alarm per E-Mail.
Bewerten
Je Lücke: betroffen, nicht betroffen mit Begründung, behoben mit Version oder Maßnahme, Fehlalarm mit Begründung; als VEX in der Stückliste.
Fristen
Fristenuhr und Vorlagen für Frühwarnung (24 Stunden), Meldung (72 Stunden) und Abschlussbericht: bei aktiv ausgenutzten Schwachstellen spätestens 14 Tage, nachdem eine Korrektur oder Risikominderung verfügbar ist, bei schwerwiegenden Vorfällen binnen eines Monats nach der 72-Stunden-Meldung.
Gut zu wissen
- Geprüft wird gegen den Katalog der Schwachstellen mit bekannter aktiver Ausnutzung (US-Behörde CISA) und, für Bausteine mit Paketkennung aus JavaScript, Python, Java, .NET, Go, Rust, PHP und Ruby, gegen alle von GitHub geprüften Einträge der GitHub Advisory Database. Pakete aus Linux-Distributionen, C/C++-Bibliotheken aus Conan und vcpkg sowie Zukaufteile aus der Komponentenliste prüft die Software gegen die aktiv ausgenutzten Schwachstellen. Die Meldepflicht erfasst aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle, auch wenn sie außerhalb der geprüften Kataloge bekannt werden; weitere Quellen wie die europäische Schwachstellendatenbank (EUVD) kommen nach Wunsch dazu.
- Der Alarm meldet nach jeder Aktualisierung des Katalogs neu erkannte Treffer aus den geprüften Quellen. Bewertung und Meldung innerhalb der Fristen liegen beim Hersteller; die Software führt durch Fristen und Vorlagen.
- Grundlage der Stückliste sind die Angaben aus Paketverwaltungen und Ihrer Komponentenliste; fest einkopierte Bibliotheken und Firmware von Zulieferern tragen Sie in die Komponentenliste ein. Aus pom.xml, vcpkg.json und .NET-Projektdateien kommen die direkten Abhängigkeiten.
- Einträge ohne Versionsangabe meldet die Software, damit die Version ergänzt werden kann.
- Ein Ergebnis ohne Treffer bezieht sich auf die geprüften Quellen. Schwerwiegende Sicherheitsvorfälle und eigene Erkenntnisse aus Ihrem Betrieb erfassen Sie direkt; die Software führt dann durch Fristen und Vorlagen. Gemeldet wird über die einheitliche Meldeplattform der EU; rechtliche Fragen klären Fachanwälte.
- Stückliste, Abgleich und Meldevorlagen unterstützen die Pflichten des Herstellers; sie ersetzen weder die Konformitätsbewertung nach dem CRA noch die Prüfung, ob und wann im Einzelfall eine Meldung nötig ist.
Vollversion und Ausbau nach Wunsch
Die Vollversion ist das Modul für Ihren Einsatz auf der Marco Rau Prozessplattform. Was enthalten ist und was nach Wunsch dazukommt, zeigt die Liste; das Angebot weist beides getrennt aus. Weitere Module nutzen dieselbe Anmeldung; Betrieb standardmäßig als Dienst (SaaS) oder in Ihrer IT (Einführung und Betrieb).
Gängige Ausbaustufen: enthalten oder als Erweiterung nach Wunsch, zum Festpreis
- Stückliste erstellenenthaltenAus Abhängigkeitsdateien der Software, Paketlisten des Geräts und Ihrer Komponentenliste, als CycloneDX 1.6.
- Begründete Bewertung (VEX)enthaltenJe Schwachstelle „betroffen“, „nicht betroffen“ mit Begründung, „behoben“ oder „Fehlalarm“, mit Datum und Benutzer; Download der Stückliste mit Bewertungen.
- Produkte und Versionen speichernenthaltenStücklisten je Produkt und Version, bei jedem Öffnen neu gegen den Katalog abgeglichen; neue Lücken seit dem letzten Öffnen sind markiert.
- Alarm per E-MailE-Mail enthaltenNach jeder Aktualisierung des Katalogs (zweimal täglich) meldet die Software neue Treffer in gespeicherten Produkten per E-Mail, ohne dass jemand sie öffnet: wahlweise nur aktiv ausgenutzte oder dazu weitere bekannte mit Schweregrad kritisch oder hoch, je Produkt höchstens eine E-Mail, mit Kennung, Schweregrad und Baustein, ohne Stückliste. Teams nach Wunsch.
- Bekannte Lücken in PaketenenthaltenNeben den aktiv ausgenutzten Schwachstellen alle von GitHub geprüften Einträge der GitHub Advisory Database für Pakete aus JavaScript, Python, Java, .NET, Go, Rust, PHP und Ruby, mit Schweregrad und Version mit Korrektur.
- Schwerwiegende VorfälleenthaltenVorfall mit Zeitpunkt der Kenntnis erfassen, Einordnung nach Art. 14 Abs. 5, Fristen 24 Stunden, 72 Stunden und ein Monat nach der 72-Stunden-Meldung, Vorlagen für jede Stufe und für die Information der Nutzer.
- Weitere Quellennach WunschDie europäische Schwachstellendatenbank (EUVD), Sicherheitshinweise der Linux-Distributionen und Hersteller, dazu die Wahrscheinlichkeit einer Ausnutzung.
- Anbindung an die Entwicklungnach WunschStückliste und Prüfung bei jedem Build, Aufgaben direkt in Jira.
- Meldetexte und Nachweisenach WunschEnglische Meldetexte passend zu den Feldern der ENISA-Meldeplattform; Nachweispaket je Produkt und Version.
- Weitere Funktionen nach Ihrem Ablaufnach WunschWas Ihr Ablauf zusätzlich braucht, entsteht auf derselben Grundlage, Sprint für Sprint mit vorab vereinbartem Ergebnis: So läuft die Entwicklung.
Betrieb und Daten. Erstellen und Abgleich laufen im Browser; Ihre Dateien werden nicht hochgeladen. Im Kundenbetrieb speichert die Software Produkte, Stücklisten und Bewertungen auf dem Server, je Kunde getrennt und mit Protokoll; vom Server kommt der öffentliche Katalog. Für den Alarm gleicht der Server die gespeicherten Stücklisten nach jeder Aktualisierung des Katalogs ab und schickt die E-Mail. In der Vorführung bleibt alles im Browser, E-Mails gehen nur im Kundenbetrieb hinaus. Stand der Angaben: Oktober 2026.
Journal: CRA-Meldepflichten seit dem 11. September 2026 · Arbeitsweise · Einführung mit Pilot · Betrieb als Dienst oder in Ihrer IT · Sicherheit und Qualität
Häufige Fragen
Betrifft mich der Cyber Resilience Act?
Wenn Sie Produkte mit Software oder Netzwerkanschluss in der EU in Verkehr bringen, sehr wahrscheinlich. Ausnahmen gelten für Bereiche mit eigener Regulierung, etwa Medizinprodukte und Fahrzeuge.
Was ist eine Software-Stückliste?
Eine Liste aller Softwarebausteine eines Produkts mit Version und Herkunft (englisch SBOM). Sie ist die Grundlage, um betroffene Produkte bei einer neuen Schwachstelle schnell zu finden.
Woraus entsteht die Stückliste?
Aus Dateien, die es meist schon gibt: den Abhängigkeitsdateien Ihrer Software (etwa package-lock.json, pom.xml, requirements.txt, packages.lock.json, conan.lock, vcpkg), der Paketliste Ihres Geräts (Debian, Ubuntu, Yocto, Buildroot, OpenWrt, Alpine) und einer Excel- oder CSV-Liste der Zukaufteile mit Software, etwa Bedienpanel oder Router. Mehrere Dateien werden zu einer Stückliste zusammengeführt; doppelte Bausteine zählen einmal.
Was deckt der Abgleich ab, was nicht?
Er gleicht die verbauten Bausteine mit der öffentlichen Liste aktiv ausgenutzter Schwachstellen ab und, für Pakete aus JavaScript, Python, Java, .NET, Go, Rust, PHP und Ruby, mit allen von GitHub geprüften Einträgen der GitHub Advisory Database; aktiv ausgenutzte Lücken stehen getrennt, weil nur für sie die Meldefristen gelten. Die Treffer beziehen sich auf die geprüften Quellen; eigene Erkenntnisse, Hinweise von außen und schwerwiegende Sicherheitsvorfälle bringt Ihr Betrieb ein, und für Vorfälle führt die Software durch Fristen und Vorlagen. Die Meldung selbst geht über die einheitliche Meldeplattform der EU.
Ersetzt die Software eine Rechtsberatung?
Nein. Sie schafft die technische Übersicht und hält Fristen im Blick; rechtliche Einordnungen gehören zu Fachanwälten.
Gibt es dafür eine Förderung?
Fördermöglichkeiten lassen sich je nach Vorhaben prüfen. Anschaffungen, die allein aufgrund einer gesetzlichen Verpflichtung erfolgen, schließt der Förderkatalog von DigitalInvest KMU aus. Ob ein Vorhaben im Saarland gefördert werden kann, entscheidet das Ministerium nach Richtlinie und Förderkatalog; ein Anspruch auf Förderung besteht nicht.